Entradas

Mostrando las entradas etiquetadas como Argentina

Configuración > Normativas > GDPR > Activar

Imagen
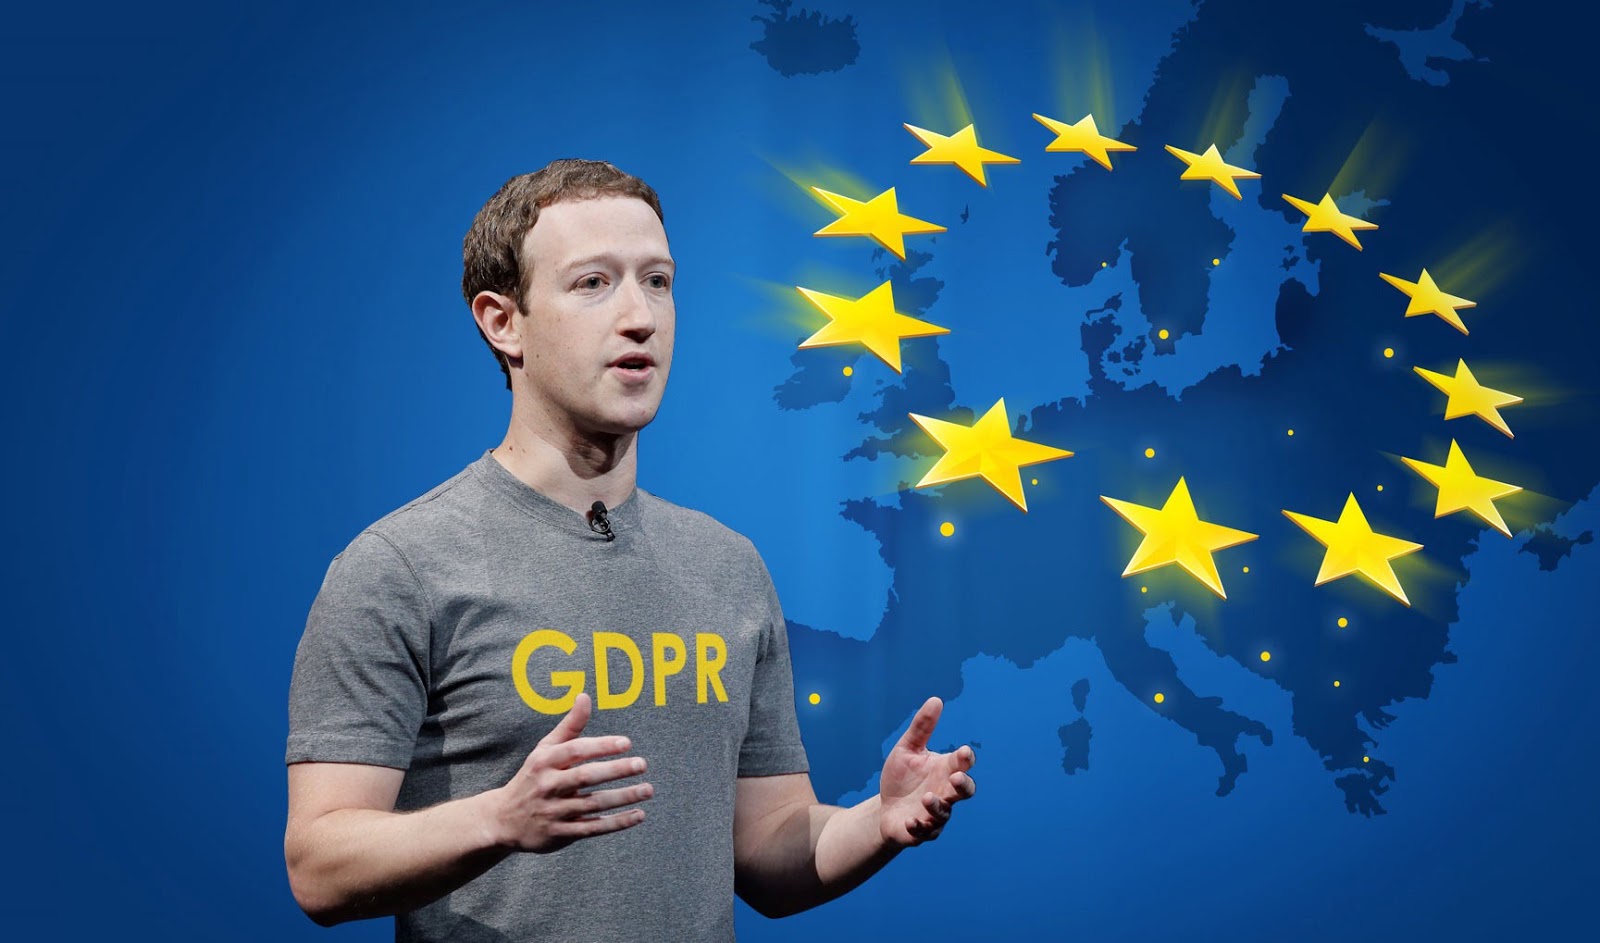
Y llegó el día. Después de tantos anuncios, polémicas e interpretaciones, el pasado viernes 25 de mayo entró en vigencia la famosa regulación General de Protección de Datos , o GDPR , para toda la Unión Europea. No pasaron unas horas de su entrada en vigencia, y ya cuatro gigantes tecnológicos fueron acusados de quebrantar esa norma.  El grupo NOYB ( None Of Your Business o "No es asunto tuyo") acusó a Google, Facebook, Instagram y WhastApp de incumplir la norma y les reclama varios miles de millones de Euros en concepto de multas. NOYB fue fundada por el conocido activista Max Schrems, que lucha a favor de la privacidad de los datos en Internet y que se volvió conocido por haber presentado 22 denuncias por diferentes violaciones en ese sentido a Facebook . Si bien GDPR es una ley aprobada por el Parlamento Europeo y cuyo propósito es el de proteger los datos personales de los miembros de la UE, su espectro de acción sobrepasa las fronteras de la Unión. Por ...

Cómo entrenar a tu dragón

Imagen
Y ya están entre nosotros. A pesar de las predicciones y especulaciones de su inminencia tanto en la literatura fantástica como en el cine de ciencia ficción, le tomó unos 30 años a la Inteligencia Artificial (IA) salir de los laboratorios y llegar a nuestro mundo cotidiano. Pasó por Redes Semánticas, Procesamiento de Lenguaje Natural, Sistemas Expertos, Sistemas Cognitivos, Agentes Inteligentes y, finalmente, Inteligencia Artificial. A medida que fue creciendo, algunos logros nos asombraron como cuando a fines del siglo pasado Deep Blue  le ganaba varias partidas a Kasparov. Aunque eso ni se compara con la forma en la que DeepMind de Google  viene destrozando a varios jugadores expertos y campeones mundiales de Go en los últimos años. Estos resultados espectaculares por ahora siguen siendo de laboratorio. Aunque Siri, Google Now y Cortana no lo son. Cada vez que consultamos a nuestros smartphones y les preguntamos cómo llegar a cierta dirección, o si nos puede d...

Vendiéndole el alma al diablo

Imagen
Enorme y ruidoso fue el escándalo de Facebook con Cambridge Analytica. El nudo del problema fue que Facebook "cedió" datos a la empresa de análisis estadístico para un trabajo académico y resultó que sus resultados fueron utilizados para la campaña presidencial de Donald Trump. Ahora, tratemos de desatar el nudo. ¿Qué información cedió Facebook y por qué? La verdad es que todo lo que Facebook pudo recolectar de sus usuarios y de quienes aún no son sus usuarios pero interactúan con aplicaciones socias de Facebook, son sus datos (nombre, apellido, direcciones de email, números telefónicos) y sus metadatos (direcciones IP, ubicaciones físicas fecha y hora de una foto o video). Entonces, ¿eso quiere decir que Facebook cuenta con datos privados de sus usuarios y también no usuarios en el mundo? La respuesta es que sí, y no. Si considerábamos nuestro nombre, la composición de nuestra familia, el lugar donde vivimos, las cosas que hacemos en Internet o en la vida real ...

Un golpe de suerte, o de cómo Mark Zuckerberg creó conciencia para la implementación de GDPR

Imagen
En una nota anterior , contamos cómo la Unión Europea está trabajando fuertemente desde hace 4 años en una nueva normativa de protección de datos personales, la hoy ya famosa GDPR  o Reglamentación General de Protección de Datos de la Unión Europea . Esta iniciativa se crea dadas las enormes falencias que existen en las empresas de la Unión, en las que se fueron detectando faltas inaceptables en las capacidades de ciberprotección. La norma será de aplicación obligatoria para todas las empresas de la UE a partir del 25 de mayo de este año. Sin embargo, el hecho de la obligatoriedad, no necesariamente implica que la curva de implementación de las contramedidas sea rápida o eficiente. La misma motivación que hace que las empresas a veces tengan áreas enteras dedicadas a analizar de qué forma pueden pagar menos impuestos, es probable que las hagan analizar de qué forma cumplir con GDPR con el menor esfuerzo e inversión posibles.  ¿Por qué se da esto? Por la misma razón p...

Microkernels, ¿el futuro de la Ciberseguridad?

Imagen
El kernel de un sistema operativo es el componente principal o núcleo, donde se encuentra la parte central de su funcionalidad. Un kernel "monolítico", el más utilizado en los sistemas operativos actuales, se construye para contener la mayor cantidad de funciones, servicios y soporte para dispositivos posibles. De esta forma, el usuario cuenta con toda la funcionalidad que necesita en el momento que la precisa. No es necesario  cargar o instalar componentes o drivers cada vez que se deba usar un dispositivo nuevo; simplemente el kernel contiene todo lo que el usuario requiere para correr sus aplicaciones. La utilización de kernels monolíticos se viene dando desde hace años. Y como cada vez se agrega más funcionalidad, cada versión del kernel tiene un tamaño mayor a la anterior. Esto ha llevado a que, por ejemplo, las últimas versiones del kernel del sistema operativo Linux, estén construidas a partir de aproximadamente unas 18 millones de líneas de código fuente. Es...

Cuando el hardware grita...

Imagen
En el ámbito de la ciber-seguridad, ¿qué es un canal lateral? Imaginemos que una persona se encuentra dentro de una habitación, sentada en un escritorio con una computadora delante. Imaginemos también que pretende loguearse a una aplicación y que, además, va a escribir un mensaje confidencial. Supongamos que la aplicación no tiene bugs de seguridad, que la comunicación viaja cifrada por un canal seguro y utilizando certificados digitales con el mayor grado de seguridad posible. Imaginemos también que no hay nadie en la habitación más que esa persona y ningún otro objeto más que el escritorio, la silla y la computadora. Seguro, ¿no? Todo prolijamente construido y configurado para darle un altísimo grado de seguridad. La persona comienza a trabajar, pero hace algo más: cada tecla que oprime o cada función o botón sobre los que hace clic en la pantalla, los grita, fuertemente. Parafraseando el famoso Koan del Budismo Zen: “¿qué es lo que grita si no hay nadie para escuchar?”. Sin...

¿Una cuestión de fe?

Imagen
¿En qué nos basamos para elegir un banco cuando decidimos colocar gran parte de nuestros ahorros en una de estas instituciones? Y cuándo vamos a contratar un seguro, ¿qué parámetros consideramos para elegir a esta compañía y no a la otra? En un caso depositamos nuestros bienes, en el otro nuestra seguridad a futuro. La realidad es que los parámetros pueden ser muchos y variados, pero el más importante de todos y el que prima a la hora de tomar una decisión es uno: la confianza. Confiamos en nuestro banco y esperamos que sea sólido y quedarnos tranquilos que nuestros ahorros estén bien resguardados. Sin embargo, de pronto nos encontramos frente al banco cerrado, y gente golpeando con jarros o cucharas las cortinas metálicas con la esperanza de alguna respuesta. Confiamos en nuestra compañía de seguros porque sabemos que va a responder ante cualquier siniestro. Pero de pronto nos enteramos que nuestra compañía quebró y que el seguro que teníamos ya no se puede cobrar. Estas m...

El #1 de las infraestructuras críticas: las centrales eléctricas

Imagen
Las infraestructuras críticas (aquellas que proveen servicios a la sociedad que, de ser interrumpidos, causarían graves daños a la población) vienen siendo blanco de ciber-ataques desde hace muchos años. El equipamiento industrial involucrado en la prestación de este tipo de servicios, se controla con sistemas informáticos interconectados muy antiguos que hacen que sean susceptibles de ser alcanzados por malware. Cuando el sistema de control más popular, el SCADA, nació allá por los '60, era absolutamente impensado que alguien pudiese conectarse a él remotamente desde la otra mitad del mundo y abrir de la exclusa de una represa, o la válvula de un circuito de provisión de gas, o el interceptor de un transformador de alta tensión que provee energía eléctrica a toda una ciudad. Sin embargo, con el paso del tiempo, al abuelo SCADA, a sus derivados y a los sistemas que controla, se le fueron agregando componentes de IT cada vez más complejos y con cada vez más conexión a la r...

El botín más preciado

Imagen
Si al lector descuidado se le preguntara qué clase de información cree que es la más apreciada como objeto de robo por parte de los ciber-delincuentes, probablemente responda: “los datos de cuentas bancarias o tarjetas de crédito”. Nada más alejado de la realidad.  La suma de contra-medidas con los que cuentan  hoy  en día los sistemas bancarios y los de las tarjetas de crédito (o al menos algunos de ellos), hacen que la posibilidad de sacar rédito a esta información no sea tan fácil. Por este motivo, el robo de esta información a sitios donde existen bases de datos inmensas con datos de clientes se hace, pero no es tan atractivo. Casos famosos como los de Equifax en su incidente inicial  y en su reciente descubrimiento  lo demuestran. Sin embargo, el botín más preciado  hoy  en día no son los datos de las tarjetas de crédito sino la información de registros médicos de las personas.  En la actualidad se está utilizando, en par...